ธุรกิจขนาดเล็กและขนาดกลาง (SMB) เป็นกระดูกสันหลังของเศรษฐกิจที่กำลังเติบโตในภูมิภาคเอเชียตะวันออกเฉียงใต้ จำนวน SMB คิดเป็นสัดส่วนมากกว่า 90% ของธุรกิจเอกชนทั้งหมดในภูมิภาคนี้ มีบทบาทในการสร้างการจ้างงาน การส่งออก และการเติบโตของ GDP ในแต่ละประเทศและระดับภูมิภาค
ธุรกิจขนาดเล็กและขนาดกลางได้รับผลกระทบอย่างหนักจากการล็อกดาวน์ที่เกิดจากการระบาดครั้งใหญ่ และในตอนนี้กำลังรับอีคอมเมิร์ซและระบบดิจิทัลเพื่อฟื้นตัวจากการสถานการณ์ยืดเยื้อด้วยข้อจำกัดทางกายภาพและกระแสเงินสดที่ไม่เสถียร ทางฝั่งอาชญากรไซเบอร์ก็กำลังรุกหนักเช่นกัน
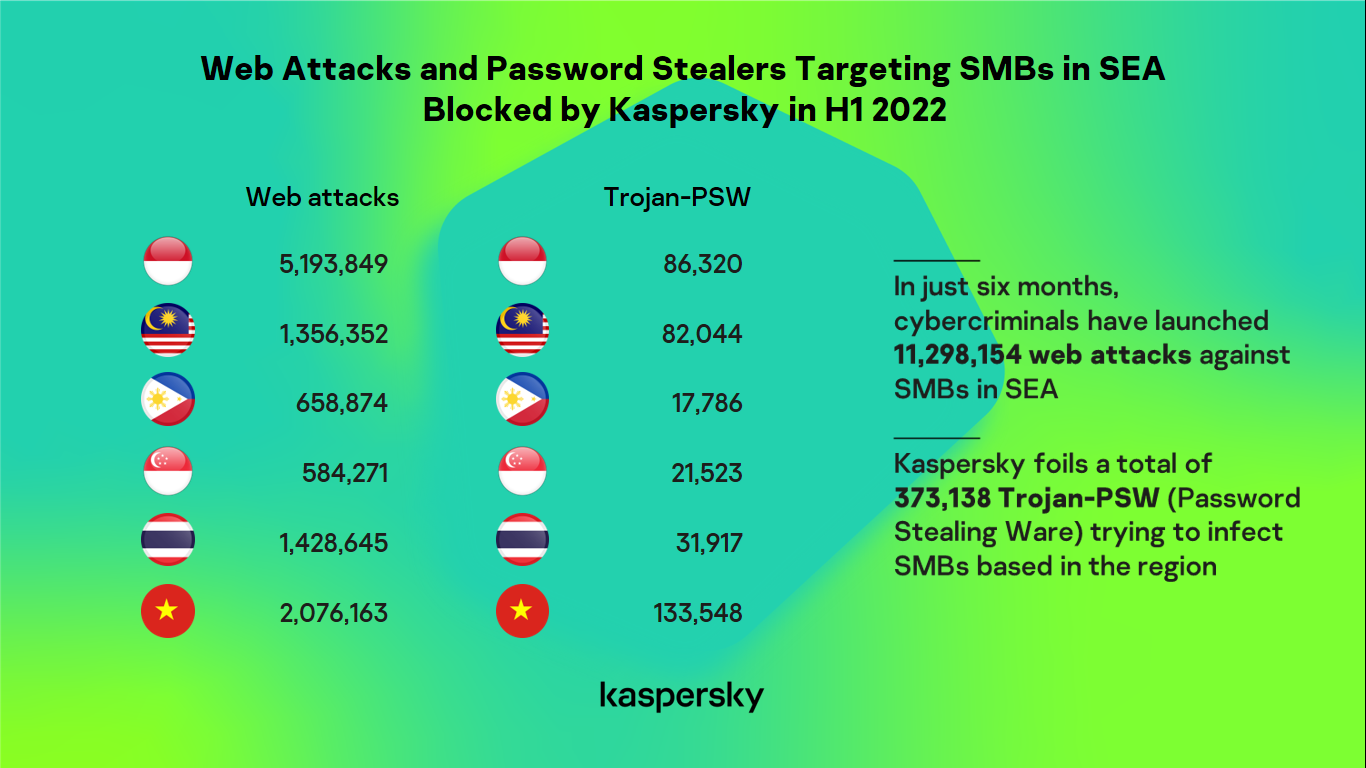
แคสเปอร์สกี้ (Kaspersky) เปิดเผยกิจกรรมที่เป็นอันตรายต่อธุรกิจขนาดเล็กและขนาดกลางในภูมิภาคเอเชียตะวันออกเฉียงใต้ในช่วงครึ่งแรกของปี 2022 พบว่าในระยะเวลาเพียงหกเดือน อาชญากรไซเบอร์ได้โจมตีผ่านเว็บจำนวน 11,298,154 รายการ โดยพบความพยายามโจมตีส่วนใหญ่และถูกบล็อกไม่ให้แพร่สู่ผู้ใช้ของแคสเปอร์สกี้ที่ประเทศอินโดนีเซีย เวียดนาม และไทย
การวัดและส่งข้อมูลเทเลมิทรีของแคสเปอร์สกี้ครอบคลุมองค์กรที่มีพนักงานจำนวน 50-250 คน และอิงตามการตรวจจับผลิตภัณฑ์ของแคสเปอร์สกี้ที่ได้รับจากผู้ใช้งานที่ยินยอมให้ข้อมูลทางสถิติ
ภัยคุกคามทางเว็บหรือภัยคุกคามออนไลน์เป็นความเสี่ยงด้านความปลอดภัยทางไซเบอร์ประเภทหนึ่งที่อาจทำให้เกิดเหตุการณ์หรือการกระทำที่ไม่พึงประสงค์ผ่านทางอินเทอร์เน็ต ภัยคุกคามทางเว็บเกิดขึ้นได้จากช่องโหว่ของผู้ใช้ปลายทาง บริการเว็บเซอร์วิส และผู้พัฒนา/ผู้ให้บริการเว็บเซอร์วิส
นายเซียง เทียง โยว ผู้จัดการทั่วไปประจำภูมิภาคเอเชียตะวันออกเฉียงใต้ แคสเปอร์สกี้ กล่าวว่า “ธุรกิจขนาดเล็กและขนาดกลางมีบทบาทสำคัญในการเติบโตทางเศรษฐกิจของประเทศในเอเชียตะวันออกเฉียงใต้และภูมิภาคโดยรวม ในปี 2021ค่าใช้จ่ายที่เกิดจากการละเมิดข้อมูลครั้งเดียวของธุรกิจขนาดเล็กและขนาดกลาง คือ 74,000 ดอลลาร์ เป็นที่ทราบกันดีว่าภาคธุรกิจนี้ทรุดลงตั้งแต่เกิดโรคระบาด อีกทั้งยังมีกระแสการโจมตีจากอาชญากรไซเบอร์ เราควรหาสมดุลในการรวมการรักษาความปลอดภัยทางไซเบอร์ไว้ในงบประมาณที่จำกัดของธุรกิจ เพื่อให้แน่ใจว่าจะมีการกู้คืนระบบที่ยั่งยืนมากขึ้น”
นอกเหนือจากภัยคุกคามทางเว็บแล้ว แคสเปอร์สกี้ยังตรวจพบโทรจันขโมยพาสเวิร์ด Trojan-PSW (Password Stealing Ware) จำนวน 373,138 รายการที่พยายามแพร่กระจายสู่ธุรกิจขนาดเล็กและขนาดกลางในภูมิภาค โดยจำนวนความพยายามโจมตีเกิดขึ้นมากที่สุดถูกบล็อกที่ประเทศเวียดนาม อินโดนีเซีย และมาเลเซียในช่วงครึ่งแรกของปี 2022
Trojan-PSW เป็นมัลแวร์ที่ขโมยพาสเวิร์ดพร้อมกับข้อมูลบัญชีอื่นๆ ซึ่งช่วยให้ผู้โจมตีสามารถเข้าถึงเครือข่ายขององค์กรและขโมยข้อมูลที่ละเอียดอ่อนได้
นายโยวกล่าวเสริมว่า “เจ้าของธุรกิจขนาดเล็กอาจคิดว่าบริษัทของตนไม่มีนัยสำคัญที่จะตกเป็นเป้าหมายของอาชญากรไซเบอร์ เนื่องจากผู้โจมตีมักมองหาผลกำไรสูงสุดจากความพยายามเล็กๆ
อย่างไรก็ตาม เอ็นเทอร์ไพรซ์และองค์กรภาครัฐควรตระหนักว่า ธุรกิจขนาดเล็กและขนาดกลางมักจะเป็นซัพพลายเออร์บุคคลที่สามให้กับบริษัทขนาดใหญ่และหน่วยงานที่สำคัญ ภาคส่วนนี้เป็นส่วนหนึ่งของห่วงโซ่ที่ใหญ่กว่า หากมีโทรจันขโมยพาสเวิร์ดเพียงตัวเดียวก็สามารถเข้าสู่ระบบขององค์กรและส่งผลกระทบต่อเนื่องได้เนื่องจากห่วงโซ่ทั้งหมดถูกบุกรุก”
สำหรับธุรกิจขนาดเล็ก การเลือกโซลูชันการรักษาความปลอดภัยนั้นเป็นเรื่องยาก ผลิตภัณฑ์สำหรับผู้ใช้ตามบ้านขาดความสามารถที่จำเป็น และโซลูชันสำหรับธุรกิจขนาดใหญ่ก็มีราคาแพงและซับซ้อนเกินกว่าจะจัดการได้โดยไม่ต้องใช้แผนกรักษาความปลอดภัยด้านไอทีโดยเฉพาะ
นอกจากนี้ ความท้าทายในการรักษากระแสเงินสดหลังจากวิกฤตด้านสุขภาพยังคงเป็นปัญหาของธุรกิจขนาดเล็กและขนาดกลางในภูมิภาคนี้ ซึ่งทำให้งบประมาณด้านความปลอดภัยทางไซเบอร์น่าจะลดต่ำลงอีก
แคสเปอร์สกี้ขอแนะนำให้ธุรกิจขนาดเล็กและขนาดกลางปฏิบัติตามคำแนะนำเพื่อหลีกเลี่ยงไม่ให้ตกเป็นเหยื่อของการโจมตีทางเว็บและโทรจันขโมยพาสเวิร์ด ดังนี้
- การให้สิทธิ์เข้าถึงทรัพยากรหรือบริการ ควรปฏิบัติตามหลักการให้สิทธิ์น้อยที่สุด คือ พนักงานต้องมีชุดสิทธิ์ในการเข้าถึงขั้นต่ำ ซึ่งเพียงพอสำหรับการปฏิบัติงานเท่านั้น
- รู้ว่าข้อมูลสำคัญถูกจัดเก็บไว้ที่ใด และใครบ้างที่สามารถเข้าถึงได้ ให้พัฒนาแนวทางในการว่าจ้างพนักงานใหม่ รวมถึงกำหนดอย่างชัดเจนว่าบัญชีใดที่จำเป็นสำหรับพนักงานแต่ละคน และบัญชีใดควรจำกัดไว้เฉพาะบางหน้าที่เท่านั้น
- วัฒนธรรมการรักษาความปลอดภัยทางไซเบอร์ขององค์กรที่มีประสิทธิภาพสามารถช่วยป้องกันภัยคุกคามทางไซเบอร์ได้มากมาย ตัวอย่างเช่น เริ่มต้นด้วยการสร้างคู่มือความปลอดภัยทางไซเบอร์สำหรับพนักงาน เพื่อให้ทุกคนเข้าใจตรงกัน ดูตัวอย่างที่ดีสำหรับพนักงานใหม่ได้ที่นี่ https://www.kaspersky.com/blog/security-awareness-basic-instruction/40416/
- พาสเวิร์ดทั้งหมดต้องเก็บไว้ในแอปจัดการพาสเวิร์ดที่ปลอดภัย ช่วยให้พนักงานไม่ลืมหรือทำพาสเวิร์ดหาย และยังช่วยลดโอกาสที่บุคคลภายนอกจะเข้าถึงบัญชีได้ นอกจากนี้ แนะนำให้ใช้กลไกการตรวจสอบสิทธิ์แบบสองปัจจัย (two-factor authentication) ในทุกบัญชีที่ทำได้
- แนะนำให้พนักงานล็อกคอมพิวเตอร์เมื่อเดินออกจากโต๊ะ เพราะบุคคลอื่นจะสามารถเข้ามาที่สำนักงานได้เสมอ ทั้งผู้ให้บริการจัดส่ง ลูกค้า ผู้รับเหมาช่วง หรือผู้สมัครงาน
- พิจารณาติดตั้งซอฟต์แวร์ป้องกันไวรัสเพื่อป้องกันอุปกรณ์จากไวรัส โทรจัน และโปรแกรมที่เป็นอันตรายอื่นๆ
ที่มา – sanook.com